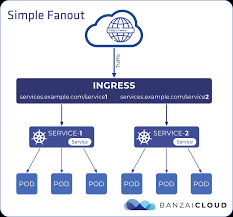
Controlar o tráfego de entrada e saída de um cluster Kubernetes não é luxo, é sobrevivência operacional. É exatamente nesse ponto que o Kubernetes Ingress entra em cena: ele organiza o caos, reduz custos e simplifica a exposição de serviços para a internet. Para quem está começando ou já opera clusters em produção, entender Ingress deixou de ser opcional. Este artigo explica o conceito de Ingress, como ele funciona no Kubernetes e por que tantas equipes migraram para esse modelo. O que é Ingress, afinal? Continue→
Grupos de hackers associados ao governo chinês intensificaram, ao longo de 2025, operações de espionagem cibernética contra órgãos governamentais e de segurança no Sudeste Asiático. De acordo com pesquisadores da área, as campanhas mostram um salto relevante em sofisticação técnica e coordenação estratégica, com ataques cuidadosamente alinhados a contextos políticos sensíveis. A Check Point Research atribui as atividades ao grupo Amaranth-Dragon, que mantém fortes vínculos com o ecossistema APT41, conhecido por conduzir operações de espionagem prolongadas e altamente direcionadas. Entre os países afetados estão Camboja, Continue→

Em 28 de novembro de 2025, pesquisadores da Equipe de Pesquisa de Ameaças da Sysdig documentaram um incidente que muda a forma como ataques em nuvem são compreendidos. Um invasor conseguiu assumir o controle completo do ambiente em nuvem de uma empresa em apenas oito minutos — um contraste brutal com invasões tradicionais, que normalmente se estendem por dias ou até semanas. O ponto de partida foi um erro clássico, porém crítico: credenciais de teste estavam expostas em um bucket S3 configurado como público. Na Continue→

Uma vulnerabilidade grave no Metro Development Server, componente central do React Native, está sendo explorada ativamente por criminosos desde 21 de dezembro de 2025. O problema afeta uma das plataformas mais populares para o desenvolvimento de aplicativos móveis multiplataforma, usados tanto em Android quanto em iOS. A exploração foi identificada pela empresa de segurança VulnCheck por meio de sua rede de “canários”, sistemas projetados para atrair e monitorar ataques reais. A falha recebeu o identificador CVE-2025-11953, ganhou o apelido de “Metro4Shell” e foi classificada com Continue→

Uma nova operação de ransomware identificada pela RedPiranha, batizada de Vect, começou a ganhar tração no início de janeiro, com vítimas confirmadas no Brasil e na África do Sul. Os primeiros alvos pertencem aos setores de educação e manufatura, e os roubos de dados chegaram a volumes de até 150 GB por organização. Ransomware como serviço e modelo de franquia O Vect opera no modelo conhecido como Ransomware-as-a-Service (RaaS). Nesse formato, os desenvolvedores são responsáveis pela criação do malware e pela infraestrutura técnica, enquanto afiliados Continue→

O OpenClaw, novo assistente virtual que ganhou destaque nas redes sociais, promete executar tarefas em nome do usuário para simplificar a rotina digital. A proposta é ambiciosa: um chatbot capaz de agir de forma autônoma, acessível diretamente pelo aplicativo de mensagens escolhido pelo usuário. Apesar de não ser uma ferramenta maliciosa por definição, o nível de acesso que o OpenClaw pode ter ao computador amplia de forma significativa a superfície de ataque. Em um cenário onde o assistente consegue executar comandos, abrir programas e interagir Continue→

O suporte ao novo sistema de rastreamento do Pix passou a ser obrigatório a partir desta segunda-feira (2). A mudança permite o funcionamento completo do Mecanismo Especial de Devolução (MED) 2.0, ferramenta criada para acompanhar a movimentação de valores entre contas em casos de fraude. Com a nova regra, todas as instituições financeiras e de pagamento que operam o Pix precisam adotar o MED 2.0. O Banco Central definiu um período de adequação até maio, durante o qual bancos e fintechs poderão ajustar sistemas e Continue→

O cibercrime ligado à Coreia do Norte não é improviso nem obra de um único grupo. É uma operação estruturada, sofisticada e em constante evolução. Após anos de monitoramento, a CrowdStrike concluiu que o famoso grupo LABYRINTH CHOLLIMA, associado a alguns dos ataques mais impactantes da última década, na verdade se desdobrou em três grupos distintos, cada um com objetivos, ritmos e especializações próprias. Entre os ataques atribuídos a essa estrutura estão o ransomware WannaCry, que causou caos global em 2017, além de operações destrutivas Continue→

Pesquisadores da Socket identificaram uma extensão maliciosa do Google Chrome chamada Amazon Ads Blocker que, apesar de cumprir o que promete na superfície — bloquear anúncios patrocinados — esconde um comportamento bem mais problemático. Ela altera automaticamente links de produtos da Amazon para roubar comissões de afiliados de criadores de conteúdo. Na prática, a extensão transforma cada clique em uma fonte de renda para o próprio desenvolvedor, às custas de YouTubers, blogueiros e sites de review. O que a extensão realmente faz O Amazon Ads Continue→

Pesquisadores da ESET identificaram uma nova campanha de espionagem digital voltada para Android que utiliza um aplicativo malicioso disfarçado de plataforma de bate-papo romântico. A operação combina engenharia social, malware móvel, ataques a computadores e até sequestro de contas do WhatsApp, formando um ecossistema de golpes bem coordenado. O ponto de partida é um aplicativo chamado GhostChat, distribuído fora da Google Play Store. Para instalá-lo, a vítima precisa ativar a opção de instalação por “fontes desconhecidas”, o que já contorna as proteções padrão do Android. Continue→