Hacker

Nesta terça-feira (11), diversos sites da Universidade de São Paulo (USP) registraram instabilidades, gerando reclamações por parte dos alunos nas redes sociais, como o X (antigo Twitter). Entre os serviços afetados, estavam o site de matrículas da USP, o portal USP Digital e o site da Fuvest. Problemas Técnicos ou Ataque Hacker? De acordo com informações do CISO Advisor, o portal oficial da USP permaneceu operante, mas alguns outros endereços apresentaram falhas intermitentes ou ficaram inacessíveis. Em meio às dificuldades de acesso, um hacker identificado Continue→
Pesquisadores da Nokia identificaram uma nova botnet utilizada para ataques DDoS nos Estados Unidos. Nomeada Eleven11bot, a rede maliciosa é composta por mais de 30 mil dispositivos, incluindo webcams e gravadores de vídeo, com a maior parte dos aparelhos localizados no país. A botnet foi detectada pela primeira vez em fevereiro de 2025, quando a equipe de monitoramento da Nokia, Deepfield Defender, registrou um ataque massivo. Na ocasião, diversos endereços IP espalhados globalmente foram identificados como responsáveis por um tráfego direcionado de altíssimo volume. Desde Continue→

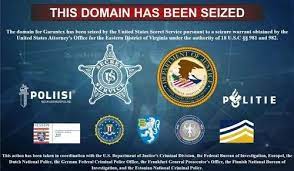
O Departamento de Justiça dos Estados Unidos (DOJ) anunciou acusações criminais contra os administradores da exchange russa de criptomoedas Garantex. A empresa teria facilitado a lavagem de dinheiro para organizações criminosas e terroristas, além de violar sanções impostas pelos EUA. Quem São os Acusados? Os dois principais acusados são Aleksej Besciokov, cidadão lituano residente na Rússia, e Aleksandr Mira Serda, cidadão russo residente nos Emirados Árabes Unidos. Segundo o DOJ, ambos estavam cientes de que a Garantex era utilizada para movimentação de valores ilícitos e Continue→

Até recentemente, o maior roubo de criptomoedas já registrado havia sido o ataque à Poly Network em 2021, quando criminosos desviaram US$ 610 milhões. No entanto, esse recorde foi superado pelo recente hack à Bybit, uma das principais corretoras de criptomoedas do mundo, que resultou na perda de US$ 1,5 bilhão (aproximadamente R$ 8,6 bilhões). O Que Aconteceu com a Bybit? No dia 21 de fevereiro, a Bybit detectou uma “atividade não autorizada” em uma de suas carteiras de Ethereum. A corretora confirmou que cerca Continue→

O Have I Been Pwned (HIBP), um dos principais serviços para verificar se dados pessoais foram expostos na internet, adicionou nesta quarta-feira (26) um dos maiores vazamentos já registrados. Trata-se do chamado “ALIEN TXTBASE”, que contém cerca de 23 bilhões de registros roubados por log stealers. O Que Sabemos Sobre o Vazamento? O pacote recém-adicionado ao banco de dados do HIBP possui aproximadamente 1,5 TB de informações, abrangendo credenciais de 493 milhões de sites. Isso significa que 284 milhões de endereços de e-mail únicos e Continue→

Um novo levantamento da empresa de segurança SonicWall revelou um dado alarmante: 61% das vulnerabilidades são exploradas por criminosos em menos de 48 horas após serem descobertas. O estudo faz parte do Annual Cyber Threat Report 2025 e analisa padrões de ataques, a eficácia das defesas e os custos associados a falhas de segurança. Acelerada Exploração de Brechas Segundo a SonicWall, cerca de 17,84% das vulnerabilidades são exploradas em menos de um dia, e esse número sobe para 42,89% dentro de 48 horas. Os ataques Continue→

A Honor confirmou na sexta-feira (21) que lançará globalmente sua tecnologia de detecção de deepfake por inteligência artificial (IA) a partir de abril. Desenvolvida para alertar usuários sobre conteúdos falsificados em imagens, a ferramenta busca reduzir a vulnerabilidade a golpes e fraudes online. O recurso analisa imagens quadro a quadro, detectando inconsistências sutis invisíveis ao olho humano. A tecnologia identifica imperfeições sintéticas em nível de pixel, continuidade entre quadros e artefatos de composição de bordas. Além disso, verifica a consistência de elementos como penteados ao Continue→

Na semana passada, a Valve removeu um jogo de sua loja online Steam após a descoberta de que o produto estava contaminado com malware. O jogo, chamado PirateFi, foi analisado por pesquisadores de segurança que identificaram um software malicioso embutido na tentativa de enganar os jogadores e instalar um infostealer chamado Vidar. Como o Malware Foi Descoberto? Marius Genheimer, pesquisador da SECUINFRA Falcon Team, explicou ao TechCrunch que os servidores de comando e controle associados ao malware indicam que o PirateFi pode ter sido apenas Continue→

Uma grave vulnerabilidade no sistema do Governo de São Paulo pode ter exposto os dados de aproximadamente 45 milhões de cidadãos, de acordo com a denúncia de um cibercriminoso identificado como “UndefinedBrazil”. A falha foi revelada em um fórum de hackers, onde foram divulgadas amostras de informações sensíveis, incluindo fotos, documentos, CPF, RG e dados biométricos. Exposição de Dados e Falta de Resposta das Autoridades O suposto hacker afirma que há dois meses tenta reportar a vulnerabilidade às autoridades, sem sucesso. Para comprovar a gravidade Continue→

Os emojis, amplamente utilizados na comunicação digital, podem ser explorados por hackers para ocultar mensagens secretas, segundo o engenheiro de software Paul Butler. Em um estudo recente, ele demonstrou como é possível manipular caracteres Unicode para armazenar informações sem alterar a aparência visível dos emojis. Mensagens Ocultas em Emojis: Como Funciona? A técnica envolve o uso de seletores de variação, caracteres especiais que ajustam o estilo do texto sem alterar sua aparência para a maioria dos usuários. Ao aplicar esses seletores de forma estratégica, é Continue→